Una VPN para proteger la privacidad puede reducir la exposición de la actividad de un usuario en internet, especialmente cuando se conecta desde redes públicas o poco confiables. La tecnología cifra el tráfico entre el dispositivo y el servidor VPN y oculta la dirección IP frente a los sitios y servicios que reciben la conexión. Pero no vuelve anónimo al usuario ni sustituye otras medidas de seguridad.
La diferencia es importante en un escenario donde buena parte de la actividad digital depende de conexiones, plataformas y servicios que recopilan información sobre sus usuarios. Una VPN puede cambiar quién tiene acceso a determinados datos de conexión, pero también obliga a depositar confianza en el proveedor del servicio. La privacidad, por tanto, no depende solamente de activar una aplicación.
Qué protege realmente una VPN
Una VPN crea un canal cifrado entre el dispositivo y el servidor que opera el servicio. El proveedor de internet puede saber que existe una conexión con ese servidor, pero no debería poder observar del mismo modo el contenido del tráfico que circula por el túnel VPN.
La dirección IP también cambia para los servicios que reciben las conexiones desde internet. En lugar de observar directamente la IP de la conexión original, esos servicios reciben la IP asociada al servidor VPN.
Esto puede ser útil para reducir la exposición de la ubicación aproximada asociada a una dirección IP y para dificultar que una red local observe los sitios que visita el usuario. Sin embargo, una VPN no convierte automáticamente a una persona en anónima.
La protección tampoco significa que toda la actividad quede oculta. Si un usuario inicia sesión en una cuenta, proporciona su correo electrónico o entrega voluntariamente otros datos identificativos, el sitio puede seguir asociando esa actividad con su identidad.
El principal cambio es quién recibe la confianza
El funcionamiento de una VPN plantea una cuestión que suele quedar fuera de las campañas comerciales: el proveedor de la VPN puede convertirse en un nuevo intermediario de confianza.
El tráfico queda cifrado entre el usuario y el servicio VPN, pero el proveedor ocupa una posición privilegiada dentro de ese recorrido. Por eso, elegir una VPN no debería reducirse a comparar velocidad, cantidad de servidores o precio. La política de privacidad, el tratamiento de los registros y la transparencia del proveedor son igualmente relevantes.
Las aplicaciones VPN también pueden tener acceso a una cantidad considerable de información relacionada con la conexión. Algunas opciones gratuitas pueden financiarse mediante publicidad o compartir determinados datos con terceros. Por eso conviene revisar las políticas de privacidad y los permisos antes de instalar una aplicación.
Una promesa de «anonimato total» debería considerarse con cautela. Una VPN modifica el recorrido de la conexión y reduce determinados tipos de exposición, pero no elimina la necesidad de evaluar qué información se entrega a cada servicio.
Qué riesgos reduce y cuáles permanecen
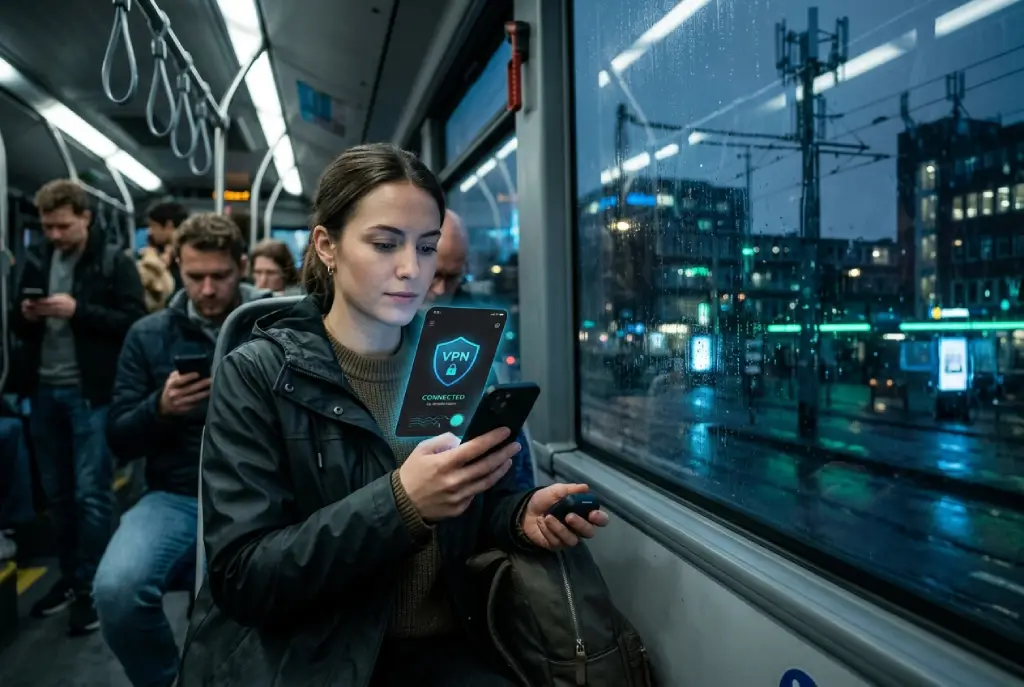
El beneficio más claro aparece cuando el usuario necesita proteger el tráfico frente a la red desde la que se conecta. En una Wi-Fi pública, por ejemplo, una VPN puede impedir que alguien que monitorea esa red observe directamente el contenido del tráfico protegido por el túnel.
También puede ocultar la IP original frente a los servicios de internet. Sin embargo, eso no significa que desaparezcan otras formas de seguimiento.
Una VPN no evita por sí misma el phishing, el malware, las contraseñas robadas ni las técnicas de ingeniería social. Tampoco impide que una plataforma reconozca a un usuario que inició sesión con su cuenta o que proporcionó información personal.
La VPN y la seguridad integral resuelven problemas diferentes. Una protege principalmente el recorrido de la conexión y modifica quién puede observar determinados datos de red. Las contraseñas seguras, la autenticación multifactor, las actualizaciones y la capacidad para reconocer un intento de fraude protegen otras partes del mismo ecosistema.
Cómo funciona el cifrado
Desde el punto de vista técnico, la VPN agrega una capa de protección al tráfico que circula entre el dispositivo y el servidor VPN.
En una conexión convencional, el proveedor de internet participa en el transporte de las comunicaciones del usuario. Con una VPN, el dispositivo establece primero una conexión con el servidor VPN y envía el tráfico a través de ese canal.
El resultado tiene dos efectos relevantes:
- La IP visible para los servicios de destino pasa a ser la del servidor VPN.
- El tráfico entre el dispositivo y el servidor VPN queda protegido mediante cifrado, dificultando su inspección por terceros que controlen la red local.
Esto no debe confundirse con el cifrado de extremo a extremo. Si una página utiliza HTTPS, por ejemplo, existe además un canal cifrado entre el navegador y el sitio web. La VPN y HTTPS cumplen funciones diferentes y pueden utilizarse simultáneamente.
Por eso, tener una VPN activa no significa que toda la información que circula por internet esté protegida frente a cualquier actor. El nivel de protección depende también de los servicios utilizados, de sus propios mecanismos de seguridad y de la información que el usuario comparte.
Qué buscar al elegir una VPN
La primera cuestión es saber qué empresa administra el servicio y qué hace con los datos que puede observar. Una política de no registros puede ser relevante, pero no debería aceptarse únicamente porque aparece en una página comercial.
También conviene prestar atención a la transparencia técnica. Las auditorías independientes pueden aportar información adicional sobre determinadas afirmaciones del proveedor, mientras que el código abierto permite que componentes del software puedan ser examinados por terceros.
Otro aspecto importante es la jurisdicción donde opera la empresa, sus condiciones de servicio y la información que conserva. No todas las VPN tienen las mismas prácticas de registro ni las mismas obligaciones legales.
También conviene desconfiar de los servicios que solicitan permisos que no parecen necesarios para su funcionamiento. Una VPN necesita gestionar la conexión de red, pero eso no significa que deba tener acceso indiscriminado a toda la información almacenada en el dispositivo.
En definitiva, el proveedor de VPN forma parte del modelo de seguridad. Si el servicio registra más información de la necesaria, comparte datos con terceros o presenta prácticas poco transparentes, el usuario puede estar trasladando el problema en lugar de resolverlo.
VPN y trabajo remoto: una herramienta, no toda la seguridad
Las VPN tienen además una función diferente cuando se utilizan dentro de organizaciones. En ese contexto, permiten establecer conexiones seguras con recursos internos y facilitar el acceso remoto a determinados sistemas.
Este uso resulta especialmente relevante cuando trabajadores acceden desde fuera de las instalaciones a servicios que no deberían quedar directamente expuestos a internet.
Pero el modelo tradicional tiene límites.
Las VPN empresariales pueden convertirse en un objetivo atractivo para los atacantes. Una vulnerabilidad en el software, una configuración incorrecta o unas credenciales comprometidas pueden abrir una puerta hacia recursos internos.
Por esa razón, las organizaciones deben mantener actualizados sus sistemas VPN y complementar las conexiones remotas con mecanismos como la autenticación multifactor y controles de acceso adecuados.
El modelo Zero Trust parte de una lógica diferente. En lugar de asumir que un usuario es confiable por encontrarse dentro de una red determinada, cada acceso se evalúa de acuerdo con la identidad, el dispositivo, la aplicación y las políticas de seguridad correspondientes.
Esto modifica la manera de entender las VPN en una empresa. Una conexión cifrada puede ser necesaria, pero no convierte automáticamente a todos los usuarios conectados en confiables ni garantiza por sí sola la seguridad de los sistemas internos.
La VPN funciona mejor dentro de una estrategia más amplia
Para un usuario particular, la VPN tiene sentido cuando se combina con otras prácticas básicas.
La autenticación multifactor reduce el impacto de una contraseña comprometida. Las actualizaciones corrigen vulnerabilidades conocidas. Reconocer intentos de phishing ayuda a evitar que una conexión técnicamente protegida termine con las credenciales en manos de un atacante.
También es importante revisar qué aplicaciones tienen acceso a información personal, limitar los permisos innecesarios y utilizar conexiones HTTPS siempre que estén disponibles.
La privacidad digital requiere además prestar atención a la información que se entrega voluntariamente. Una VPN puede ocultar una dirección IP, pero no puede impedir que una persona publique su ubicación, proporcione su nombre real a una plataforma o permita que una aplicación recopile información mediante sus propios mecanismos.
La soberanía tecnológica comienza también por conocer qué información se expone, quién puede acceder a ella y qué intermediarios participan en cada conexión.
Una VPN puede reducir una parte concreta de esa exposición. Su utilidad depende de cómo esté configurada, de la tecnología utilizada y, especialmente, de las prácticas del proveedor.
La privacidad digital no se resuelve con una única aplicación. Una VPN puede ser una pieza útil para proteger las comunicaciones y reducir la exposición de la conexión, siempre que se entienda con precisión qué protege y qué queda fuera de su alcance.